
 Contact
 How to shop

Delivery
Shopping guide
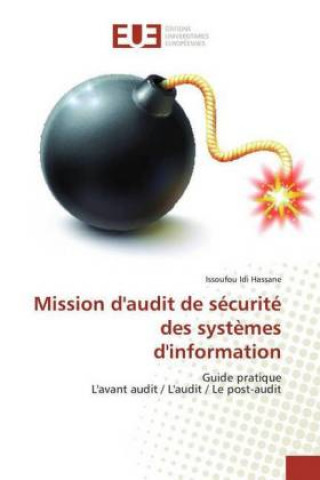
Mission d'audit de sécurité des systèmes d'information
Guide pratique L'avant audit / L'audit / Le post-audit
 French
 101 b
Up to 30 days for returns
Customers also purchased

 /
 Paperback
 25.63
€
 /
Hardback
32.26
€


 /
 Adobe ePub DRM
22.92
€


La convergence des services dans le réseau mondial, Internet, a engendré une insécurité informatique évolutive grâce ? la démocratisation des outils d'attaques par des hackers chevronnés. C'est pour assurer les usagers de ces services, qu'a pris forme la nécessité vitale de la Sécurité des Syst?mes d'Information. Vu l'impérative nécessité de définir des démarches claires et formelles d'audit des syst?mes d'information; l'avant audit, la mission d'audit et le post-audit; il est passé en revue les cas pratiques de l'activité d'un auditeur. Des étapes de l'appel d'offres et la lettre de mission du cabinet élu ? la proposition des solutions par la mission d'audit, conformément ? la signature du marché : audit de sécurité, politique de sécurité, charte d'utilisation des ressources et Plan de Continuité des Activité; en passant par l'évaluation des faiblesses de sécurité du syst?me d'information de l'institution cible conformément aux normes et méthodes existantes. Un rapport d'audit sanctionne la fin de la mission. Cet ouvrage s'adresse aux cabinets d'audit de sécurité informatique, ingénieurs et directeurs IT ainsi qu'aux étudiants et chercheurs en sécurité informatique.


About the book
French

Give this book today
It's easy
1 Add to cart and choose Deliver as present at the checkout 2 We'll send you a voucher 3 The book will arrive at the recipient's addressYou might also be interested in

Hi! I'm Libroamiko, your book advisor.
How can I help you?